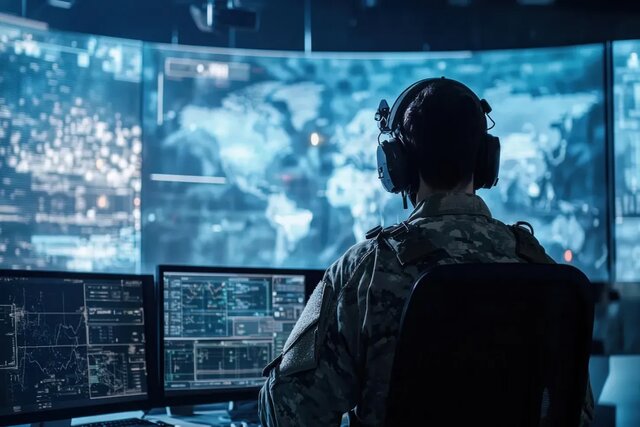

به گزارش دانشمند، برنامه ریزی و مدیریت صحنه جنگ، با ظهور هوش مصنوعی جهش فوق العاده ای پیدا کرده است. امروز می توان به کمک پلتفرم های مختلف هم سرعت در تصمیم گیری را افزایش داد، هم تهدیدات را بهتر شناسایی و هم رفتار دشمن را دقیق تر تحلیل کرد.
تشخیص و شناسایی تهدیدات
تشخیص و شناسایی تهدیدات یکی از مراحل کلیدی در مدیریت امنیت و دفاعی است. این فرآیند به شناسایی و ارزیابی خطرات و تهدیدات بالقوه به یک سازمان، کشور یا سیستم کمک میکند. در ادامه به تفصیل مراحل، روشها و فناوریهای مرتبط با تشخیص و شناسایی تهدیدات پرداخته میشود:
- مراحل تشخیص و شناسایی تهدیدات
الف: جمعآوری اطلاعات
- حسگرها و سیستمهای نظارتی: استفاده از دوربینها، رادارها، سنسورهای حرارتی و سایر حسگرها برای جمعآوری دادههای مربوط به فعالیتها و حرکات مشکوک.
- اطلاعات منبع باز (OSINT) : بررسی اطلاعات عمومی از منابع مختلف مانند شبکههای اجتماعی، خبرگزاریها و وبسایتها.
ب: تحلیل دادهها
- تحلیل الگوها: شناسایی الگوهای غیرمعمول یا مشکوک در دادههای جمعآوری شده.
- مدلسازی تهدید: استفاده از مدلهای تحلیلی برای پیشبینی رفتار تهدیدات بر اساس دادههای تاریخی.
ج: شناسایی تهدیدات
- تشخیص خودکار: استفاده از الگوریتمهای یادگیری ماشین و هوش مصنوعی برای شناسایی تهدیدات به صورت خودکار.
- تحلیل انسانی: کارشناسان امنیتی دادهها را بررسی کرده و تهدیدات را شناسایی میکنند.
- روشها و فناوریهای تشخیص تهدیدات
الف: فناوریهای نظارتی
- دوربینهای مداربسته: برای نظارت بر مناطق حساس و شناسایی فعالیتهای مشکوک.
- سیستمهای راداری: برای تشخیص پروازها، کشتیها یا وسایل نقلیه دیگر.
ب: سیستمهای اطلاعاتی
- سیستمهای مدیریت تهدید (TMS) : نرمافزارهایی که برای جمعآوری، تجزیه و تحلیل و مدیریت اطلاعات تهدیدات طراحی شدهاند.
- پلتفرمهای امنیت سایبری: ابزارهایی که برای شناسایی و مقابله با تهدیدات سایبری طراحی شدهاند.
ج: تحلیل دادههای بزرگ (Big Data Analytics)
استفاده از تکنیکهای تحلیل دادههای بزرگ برای شناسایی الگوهای مشکوک در حجم بالای اطلاعات.
- چالشها در تشخیص و شناسایی تهدیدات
- فزونی اطلاعات: حجم بالای دادهها میتواند باعث سردرگمی و دشواری در شناسایی تهدیدات واقعی شود.
- تغییرات سریع در فناوری: تهدیدات جدید به سرعت ظهور میکنند و نیاز به بهروزرسانی مداوم روشها و فناوریها دارند.
- خطاهای انسانی: تحلیلگران ممکن است به دلیل فشار کاری یا عدم دقت، تهدیدات را نادیده بگیرند یا اشتباه شناسایی کنند.
- اهمیت تشخیص و شناسایی تهدیدات
تشخیص و شناسایی به موقع تهدیدات میتواند به جلوگیری از حوادث ناگوار و کاهش خسارات مالی و جانی کمک کند. این فرآیند نه تنها در حوزه نظامی بلکه در امنیت سایبری، حفاظت از زیرساختها، حفاظت از اطلاعات شخصی و امنیت عمومی نیز اهمیت دارد.
تشخیص و شناسایی تهدیدات یک فرآیند پیچیده و چندوجهی است که نیاز به ترکیبی از فناوریهای پیشرفته، روشهای تحلیلی و تخصص انسانی دارد. با پیشرفت فناوری، انتظار میرود که تواناییها در این زمینه نیز افزایش یابد و بتوان به طور مؤثرتری به تهدیدات پاسخ داد.
هوش مصنوعی میتواند در شناسایی و تحلیل تهدیدات موجود در میدان نبرد کمک کند. این شامل شناسایی اهداف دشمن، تجزیه و تحلیل دادههای دریافتی از حسگرها و اتخاذ تصمیمات سریع بر اساس اطلاعات دریافتی است.
تحلیل رفتار دشمن
تحلیل رفتار دشمن (Threat Behavior Analysis) یکی از جنبههای کلیدی در امنیت ملی و نظامی است که به شناسایی و درک الگوهای رفتاری دشمنان و تهدیدات بالقوه کمک میکند. این تحلیل شامل بررسی و ارزیابی فعالیتها، استراتژیها، و انگیزههای دشمنان به منظور پیشبینی اقدامات آینده آنها و طراحی واکنشهای مناسب است. در ادامه، به جزئیات این فرآیند میپردازیم:
- مراحل تحلیل رفتار دشمن
الف: جمعآوری اطلاعات
- اطلاعات باز (OSINT) : جمعآوری دادهها از منابع عمومی مانند اخبار، وبسایتها، و شبکههای اجتماعی.
- اطلاعات انسانی (HUMINT) : اطلاعات بهدستآمده از منابع انسانی، مانند جاسوسان یا افراد محلی.
- اطلاعات سیگنالی (SIGINT) : شنود ارتباطات الکترونیکی برای شناسایی الگوهای ارتباطی و برنامهریزی.
ب: تحلیل دادهها
- تحلیل الگوها: شناسایی الگوهای رفتاری و حرکات مشکوک دشمن با استفاده از دادههای جمعآوری شده.
- مدلسازی رفتاری: توسعه مدلهایی برای پیشبینی رفتار دشمن بر اساس دادههای تاریخی و الگوهای شناسایی شده.
ج: تجزیه و تحلیل وضعیت
- تحلیل SWOT : شناسایی نقاط قوت، ضعف، فرصتها و تهدیدات دشمن.
- تحلیل محیطی: بررسی شرایط جغرافیایی، سیاسی و اجتماعی که ممکن است بر رفتار دشمن تأثیر بگذارد.
- ابزارها و فناوریهای تحلیل رفتار دشمن
الف: نرمافزارهای تحلیلی
- سیستمهای اطلاعات جغرافیایی (GIS) : برای تجزیه و تحلیل دادههای جغرافیایی و شناسایی الگوهای حرکتی.
- ابزارهای تحلیل دادههای بزرگ: برای پردازش و تجزیه و تحلیل حجم بالای اطلاعات جمعآوری شده.
ب: مدلسازی ریاضی و شبیهسازی
استفاده از مدلهای ریاضی برای شبیهسازی رفتار دشمن در سناریوهای مختلف و پیشبینی واکنشها.
ج: هوش مصنوعی و یادگیری ماشین
استفاده از الگوریتمهای یادگیری ماشین برای شناسایی الگوهای رفتاری پیچیده و پیشبینی رفتار آینده.
- چالشها در تحلیل رفتار دشمن
- عدم قطعیت: رفتار دشمن ممکن است غیرقابل پیشبینی باشد و تحت تأثیر عوامل مختلف قرار گیرد.
- فزونی اطلاعات: حجم بالای اطلاعات میتواند منجر به سردرگمی و دشواری در شناسایی اطلاعات حیاتی شود.
- تغییرات سریع: تغییرات ناگهانی در سیاستها یا استراتژیهای دشمن میتواند تحلیلها را تحت تأثیر قرار دهد.
- اهمیت تحلیل رفتار دشمن
- پیشبینی تهدیدات: با شناسایی الگوهای رفتاری، میتوان تهدیدات آینده را پیشبینی کرد.
- طراحی استراتژیهای دفاعی مؤثر: اطلاعات بهدستآمده میتواند به طراحی استراتژیهای دفاعی مناسب کمک کند.
- تصمیمگیری بهتر: با درک عمیقتر از رفتار دشمن، تصمیمگیرندگان میتوانند تصمیمات بهتری اتخاذ کنند.
تحلیل رفتار دشمن یک فرآیند پیچیده و چندوجهی است که نیاز به جمعآوری اطلاعات دقیق، تجزیه و تحلیل عمیق و استفاده از فناوریهای پیشرفته دارد. با توجه به پیچیدگیهای محیطهای امنیتی مدرن، این تحلیل میتواند نقش حیاتی در جلوگیری از تهدیدات و حفاظت از منافع ایفا کند.
پشتیبانی از تصمیم گیری
هوش مصنوعی میتواند با تجزیه و تحلیل دادههای دریافتی از منابع مختلف و ارائه گزینههای مختلف به فرماندهان نظامی در اتخاذ تصمیمات سریعتر و دقیقتر در میدان نبرد کمک کند.
هدفیابی، تولید هدف و چرخه آتش: دو مسیر متمایز وجود دارد: الف) «تولید هدف در مقیاس» با تحلیل دادههای حجیم و پیشنهاد هدف برای بررسی انسانی؛ ب) «کاهش زمان تا اصابت» با اتصال پهپاد/حسگر به واحد آتش و اصلاح آتش.
فرماندهی و کنترل و تصمیمسازی: در این لایه، هوش مصنوعی معمولا تصمیم را صادر نمی کند، بلکه سه کار انجام می دهد: ۱) تسریع تحلیل وضعیت؛ ۲) تولید سناریو/گزینه؛ ۳) پیشنهاد اقدام و تخصیص منابع. سامانه های هوش مصنوعی در وظایفی مانند مسیرگذاری میتوانند نسبت به روش های کلاسیک مزیت زمان پاسخ داشته باشند (میلی ثانیه در برابر ثانیه/دقیقه)، اما در عوض ممکن است از حیث ریسک کشف دشمن بدتر عمل کنند یا در مقیاسهای بزرگ، گرفتار محدودیت داده و یکپارچهسازی شوند.


دیدگاهتان را بنویسید